网络空间安全的理解与方案制定 云端沙龙5.0干货回顾
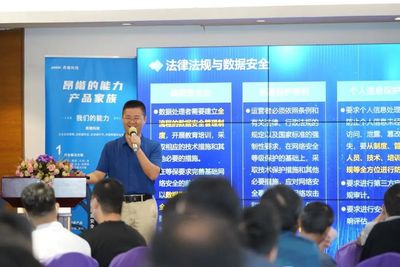
在数字化转型加速的今天,网络空间安全已从单纯的技术问题上升为关乎企业生存与发展的战略议题。逸敏昂网络主办的云端沙龙5.0聚焦“网络空间安全的理解与方案制定”,邀请安全专家与行业实践者展开深度分享。本文梳理沙龙核心观点,帮助读者建立系统化的安全认知与落地路径。
一、重新理解网络空间安全:从边界防护到持续对抗
传统安全思维习惯于“筑墙”,认为部署防火墙、入侵检测即可高枕无忧。随着云化、移动化与供应链复杂化,攻击面早已突破物理边界,安全事件呈现高频化、隐蔽化、组织化特征。沙龙指出,对网络空间安全的理解应当完成三层转变:
- 从产品思维转向能力思维:安全不是采购一堆设备的堆砌,而是围绕“识别—防护—检测—响应—恢复”构建持续运营能力。
- 从合规驱动转向风险驱动:合规是底线,但真正的安全方案要以业务风险为导向,量化威胁影响并分级处置。
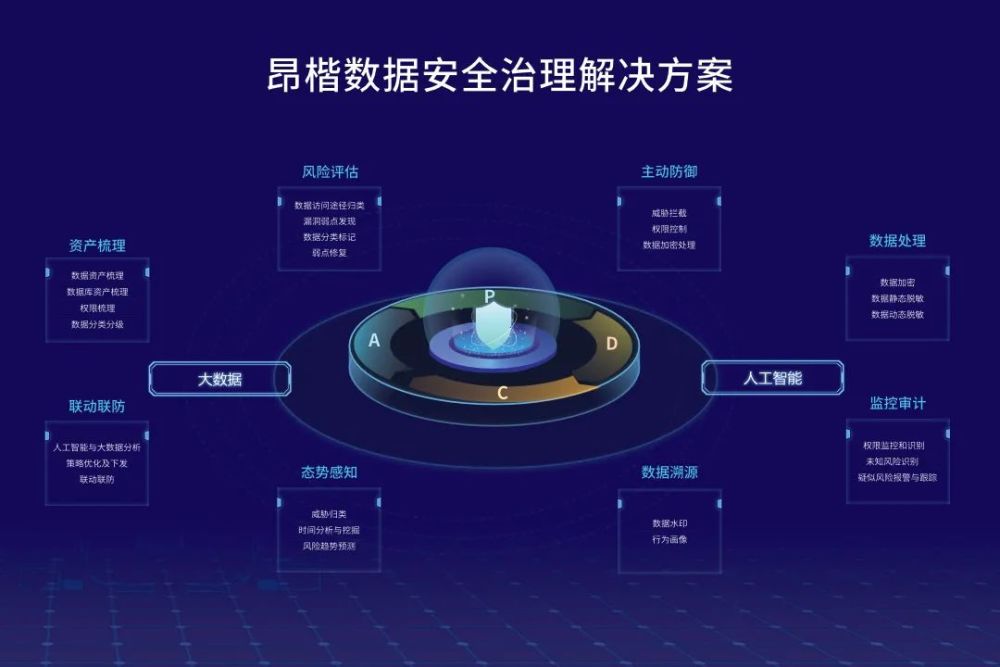
- 从单点防御转向纵深协同:网络、终端、身份、数据、应用需联动联防,形成可观测、可编排的安全体系。
二、安全方案制定的核心原则
逸敏昂网络在沙龙中提出,方案制定应遵循以下原则:
(一)业务对齐
安全方案必须理解业务流程与关键资产,明确“保护什么、为谁保护”。脱离业务的安全策略往往造成体验下降或资源错配。建议以资产清单与数据分类分级为起点,识别核心业务链路中的高风险节点。
(二)零信任架构落地
“永不信任、持续验证”不是口号,而是可执行的技术路径。方案中应包含身份治理、最小权限、微隔离与持续风险评估,尤其在远程办公与多云环境中,零信任能有效收敛横向移动风险。
(三)安全左移与供应链治理
将安全要求嵌入研发与采购环节:开发阶段引入威胁建模与代码审计,采购阶段对供应商进行安全评估与合同约束,降低引入性风险。
(四)可运营的检测与响应
方案须配套日志集中、SIEM/SOAR能力与应急预案,明确事件分级、通报流程与处置时限,定期开展攻防演练,确保“发现得了、处置得快、复盘得清”。
三、分阶段实施路径建议
沙龙给出可落地的四步走参考:
- 第一阶段:摸清家底:资产盘点、漏洞扫描、基线核查,输出风险地图。
- 第二阶段:夯实地基:身份与访问管理、终端防护、网络分段、备份恢复,优先补齐高危短板。
- 第三阶段:提升感知:部署检测响应体系,建立安全运营中心(SOC)或托管运营模式,缩短平均检测与响应时间。
- 第四阶段:持续优化:通过度量指标(如MTTD、MTTR、漏洞修复率)驱动迭代,结合攻防演练验证有效性。
四、
网络空间安全的本质是一场持续的风险管理过程,没有一劳永逸的方案,只有不断演进的能力。理解安全的内涵、以业务为中心制定分层方案、并通过运营闭环持续验证,才是企业构建韧性的关键。云端沙龙5.0的讨论为从业者提供了可借鉴的思路,逸敏昂网络也表示将持续输出安全实践内容,与行业共同成长。
(本文基于云端沙龙5.0分享内容整理,仅代表沙龙观点,供学习参考。)
如若转载,请注明出处:http://www.bekzkii.com/product/40.html
更新时间:2026-11-01 07:16:28